Cristian Farias

Desenvolvedor Full-Stack

Projeto, desenvolvo e implanto aplicações web completas, da interface ao backend, com foco em desempenho e segurança. Trabalho com React, Next.js, TypeScript, Java, Spring Boot, Node.js e PostgreSQL. Desenvolvi um sistema de reservas com Kafka implantado na AWS e realizei uma auditoria de segurança web com a metodologia PTES.

Cristian Farias face in a circular shape

Seleção de

Projetos

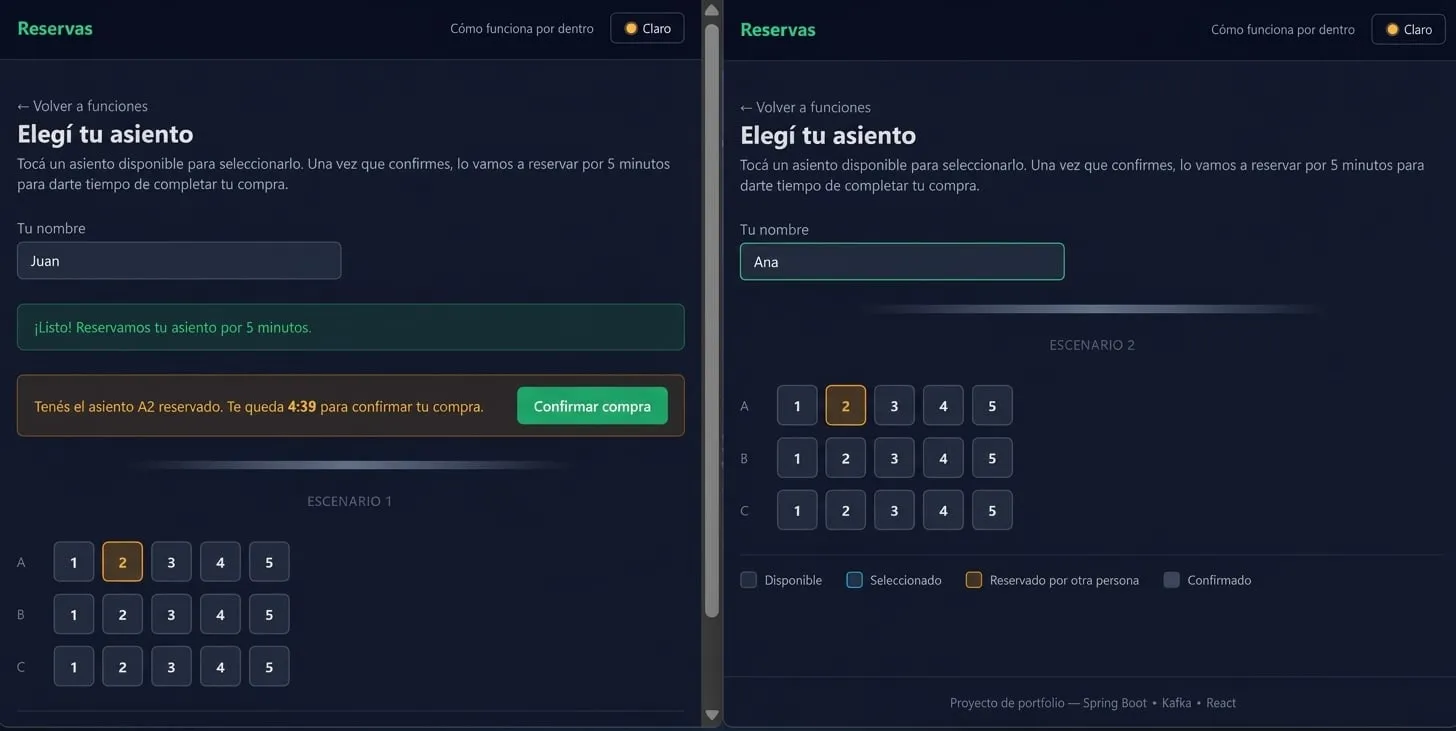
Seat reservation system with Kafka - application screenshot

Sistema de reservas de assentos com Kafka• Projeto pessoal

  • Projetei um controle de concorrência baseado em eventos: diante de solicitações simultâneas pelo mesmo assento, apenas uma é bem-sucedida.
  • Implementei atualização em tempo real via WebSocket e 11 testes de integração com Testcontainers.
  • Implantei na AWS EC2 com Docker.
Java 21
Spring Boot
Kafka
PostgreSQL
React
Docker
AWS EC2
Markdown Editor Online - application screenshot

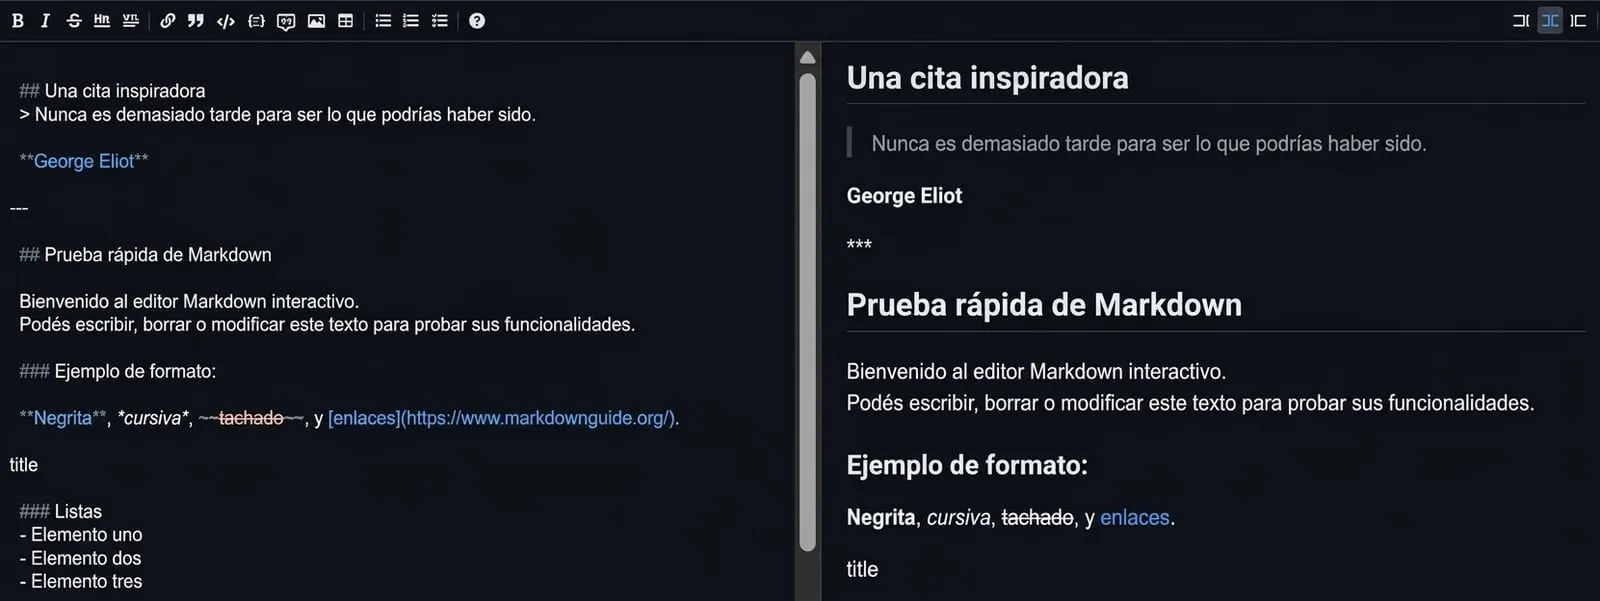
Editor Markdown Online• Projeto pessoal

  • Editor com pré-visualização em tempo real, executado inteiramente no navegador.
  • Implantado na Vercel, com o código disponível no GitHub.
Next.js
React
Tailwind CSS
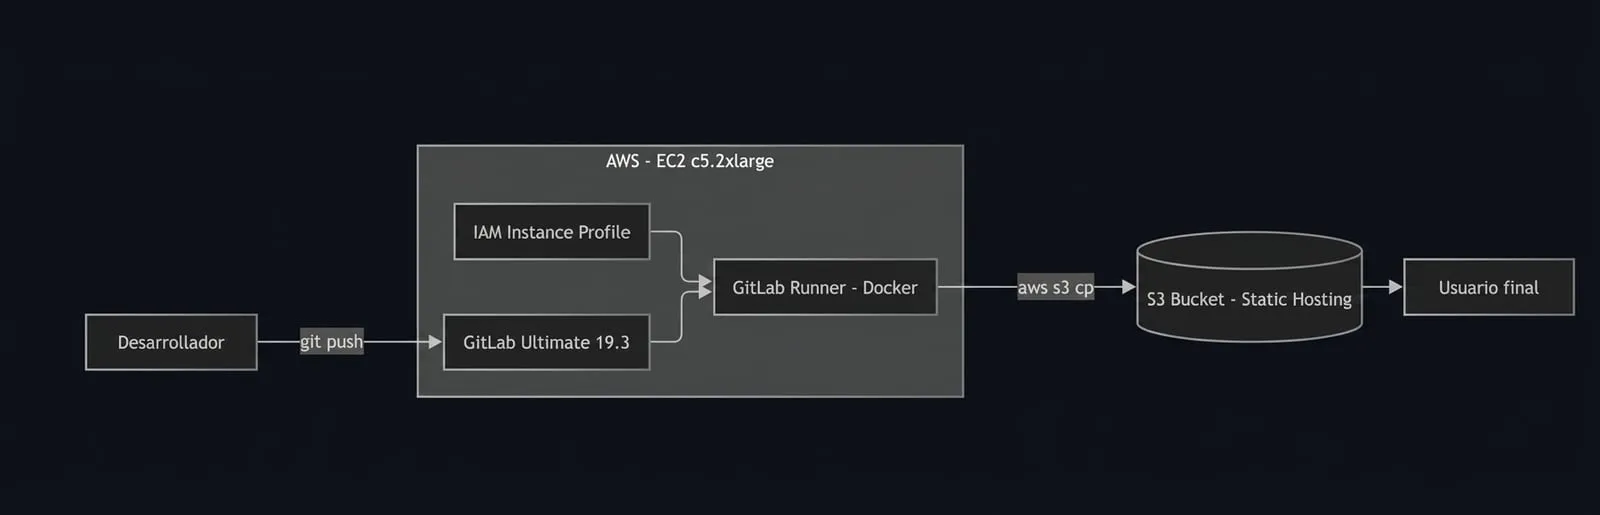
GitLab CI/CD pipeline on AWS - pipeline screenshot

Pipeline CI/CD na AWS• Laboratório do AWS Workshop

  • Documentei e reproduzi um pipeline GitLab CI/CD (build, teste e deploy no S3) com Runner no EC2 e IAM Instance Profile.
  • Diagnostiquei e resolvi três falhas encadeadas do workshop original.
GitLab CI
AWS EC2
S3
IAM
Docker

Estudo de caso

Auditoria de segurança web

Teste de intrusão de caixa-preta na infraestrutura web de uma instituição pública, com contrato e autorização formal, seguindo a metodologia PTES.

  • 6Críticos
  • 9Altos
  • 4Médios
  • 6Informativos

25 achados, avaliados com CVSS v3.1

Tipos de achados

  • Componente sem suporte com vulnerabilidade de execução remota de código (verificada pela versão, sem exploração).
  • Exposição de dados pessoais sem autenticação.
  • Serviço de acesso remoto desatualizado, com autenticação por senha habilitada.
  • Proteção CSRF presente no formulário, mas sem validação no servidor.
  • Ausência de bloqueio de contas e limitação de tentativas.
  • Enumeração de usuários por meio de uma API pública.
O código das aplicações estava razoavelmente bem configurado, mas a infraestrutura subjacente acumulava dívida técnica crítica. As senhas administrativas resistiram à força bruta, e não houve injeção SQL nem XSS explorável.

Entregáveis: relatório com evidências, avaliação CVSS v3.1, cadeia de ataque de ponta a ponta e remediações por plataforma.

Kali Linux
Nmap
Burp Suite
Metasploit
sqlmap
Hydra

Informações anonimizadas por confidencialidade.

Meu

Stack

React logo
Next.js logo
TypeScript logo
Tailwind CSS logo
Java logo
Spring Boot logo
Node.js logo
PostgreSQL logo
Apache Kafka logo
Docker logo
AWS logo
React logo

Biblioteca JavaScript para interfaces

React

Biblioteca para construir interfaces a partir de componentes reutilizáveis. É a base dos meus frontends.

Credenciais e

Formação