Cristian Farias

Desarrollador Full-Stack

Diseño, desarrollo y despliego aplicaciones web completas, de la interfaz al backend, con foco en rendimiento y seguridad. Trabajo con React, Next.js, TypeScript, Java, Spring Boot, Node.js y PostgreSQL. Desarrollé un sistema de reservas con Kafka desplegado en AWS y realicé una auditoría de seguridad web con metodología PTES.

Cristian Farias face in a circular shape

Selección de

Proyectos

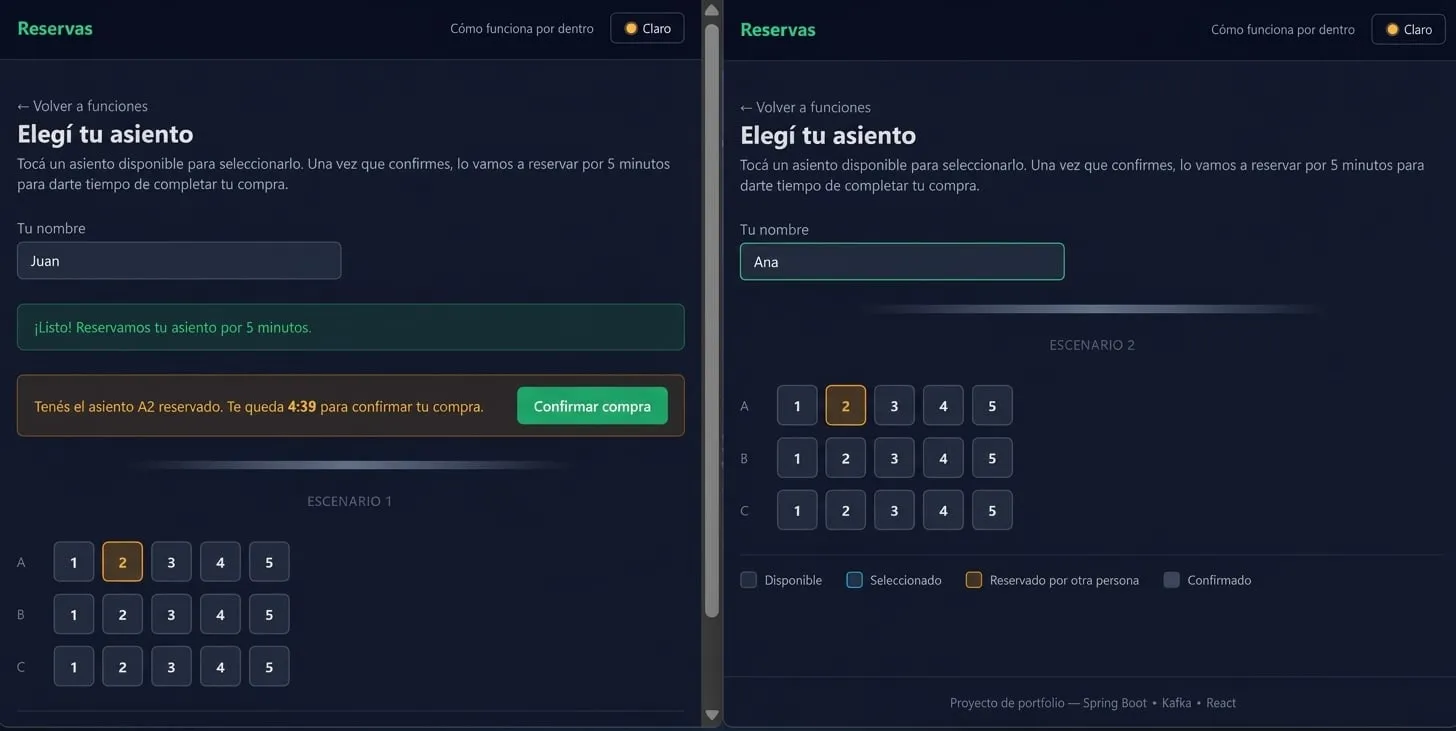
Seat reservation system with Kafka - application screenshot

Sistema de reservas de asientos con Kafka• Proyecto personal

  • Diseñé un control de concurrencia basado en eventos: ante solicitudes simultáneas por un mismo asiento, solo una prospera.
  • Implementé actualización en vivo por WebSocket y 11 tests de integración con Testcontainers.
  • Lo desplegué en AWS EC2 con Docker.
Java 21
Spring Boot
Kafka
PostgreSQL
React
Docker
AWS EC2
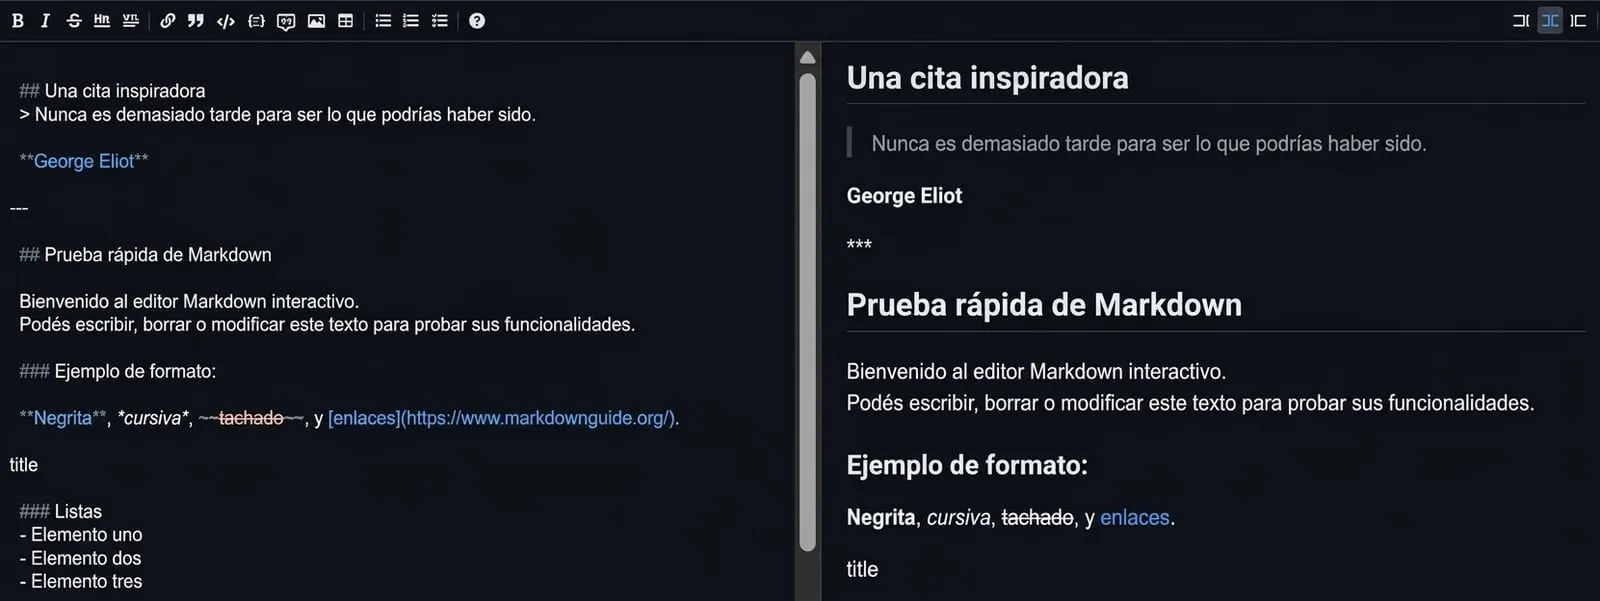
Markdown Editor Online - application screenshot

Editor Markdown Online• Proyecto personal

  • Editor con previsualización en tiempo real, ejecutado íntegramente en el navegador.
  • Desplegado en Vercel, con el código disponible en GitHub.
Next.js
React
Tailwind CSS
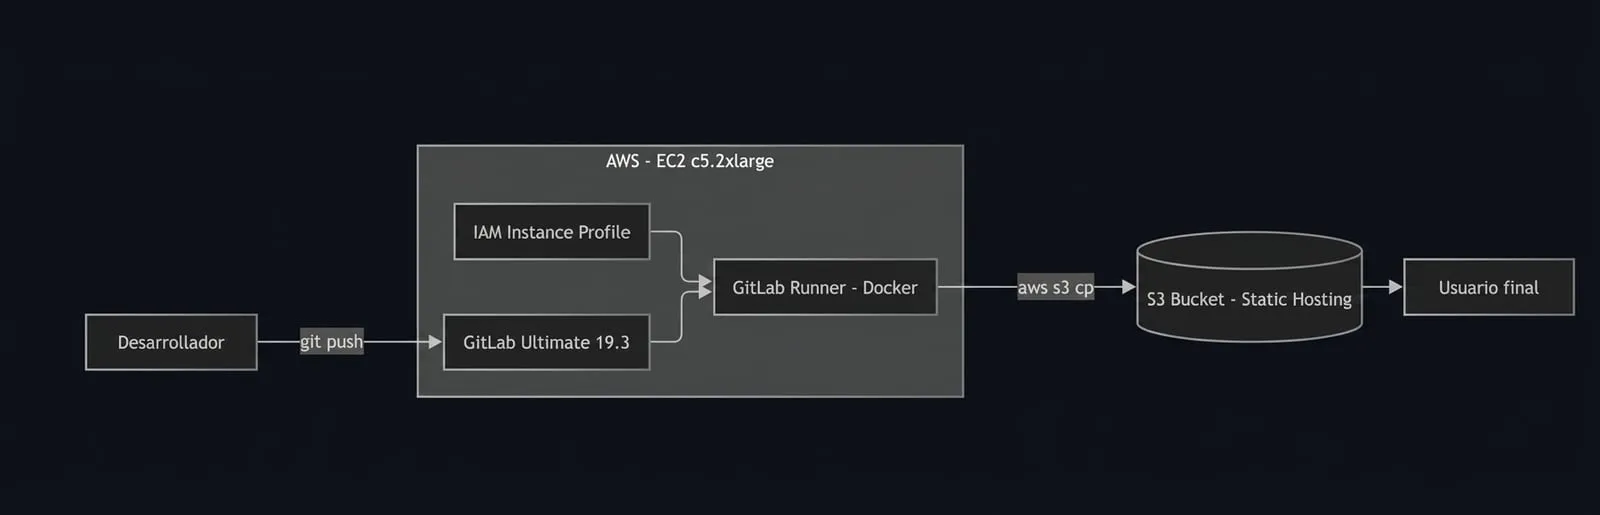
GitLab CI/CD pipeline on AWS - pipeline screenshot

Pipeline CI/CD en AWS• Laboratorio de AWS Workshop

  • Documenté y reproduje un pipeline GitLab CI/CD (build, test y despliegue a S3) con Runner en EC2 e IAM Instance Profile.
  • Diagnostiqué y resolví tres fallos encadenados del workshop original.
GitLab CI
AWS EC2
S3
IAM
Docker

Caso de estudio

Auditoría de seguridad web

Prueba de penetración de caja negra sobre la infraestructura web de una institución pública, con contrato y autorización formal, bajo metodología PTES.

  • 6Críticos
  • 9Altos
  • 4Medios
  • 6Informativos

25 hallazgos, valorados con CVSS v3.1

Tipos de hallazgo

  • Componente sin soporte con vulnerabilidad de ejecución remota de código (verificada por versión, sin explotación).
  • Exposición de datos personales sin autenticación.
  • Servicio de acceso remoto desactualizado, con autenticación por contraseña habilitada.
  • Protección CSRF presente en el formulario pero sin validación en el servidor.
  • Ausencia de bloqueo de cuentas y limitación de intentos.
  • Enumeración de usuarios a través de una API pública.
El código de las aplicaciones estaba razonablemente bien configurado, pero la infraestructura subyacente acumulaba deuda técnica crítica. Las contraseñas administrativas resistieron la fuerza bruta y no hubo inyección SQL ni XSS explotable.

Entregables: informe con evidencias, valoración CVSS v3.1, cadena de ataque de punta a punta y remediaciones por plataforma.

Kali Linux
Nmap
Burp Suite
Metasploit
sqlmap
Hydra

Información anonimizada por confidencialidad.

Mi

Stack

React logo
Next.js logo
TypeScript logo
Tailwind CSS logo
Java logo
Spring Boot logo
Node.js logo
PostgreSQL logo
Apache Kafka logo
Docker logo
AWS logo
React logo

Biblioteca para interfaces web

React

Biblioteca para construir interfaces a partir de componentes reutilizables. Es la base de mis frontends.

Credenciales y

Formación